- 리뷰
- 리스트
- 구매
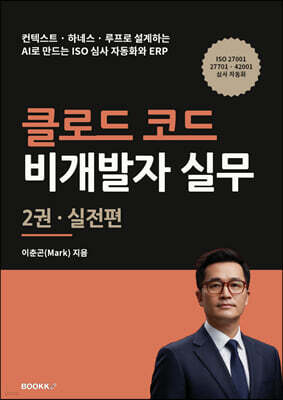
클로드 코드 비개발자 실무 2권 실전편
- 글쓴이
- 이춘곤 (Mark) 저
- 출판사
- BOOKK(부크크)
- 출판일
- 2026년 8월 28일
읽고있어요
다 읽었어요
읽고싶어요
저자
이춘곤 (Mark)
ISO/IEC 27001 · 27701 · 42001 선임심사원, AI Engineer. 정보보안경영시스템(ISMS)·개인정보보호경영시스템(PIMS)·인공지능경영시스템(AIMS) 인증심사원으로 일하고 있습니다. 컴퓨터공학 학사를 마치고 한양대학교 대학원 석사 졸업했습니다. 기술과 법을 함께 배운 배경은 개인정보보호처럼 두 언어가 동시에 필요한 분야에서 특히 쓸모가 있었습니다. 개발자로 출발해 심사원이 되었기에, 통제 항목을 읽을 때 "이 요구사항이 시스템에서는 어떤 모양으로 구현되는가"를 먼저 떠올리는 습관이 있습니다. 세 표준을 함께 심사해 오면서 조직이 같은 일을 세 번 준비하느라 소모하는 비용을 반복해서 보았고, 겹치는 곳과 겹치지 않는 곳을 구분해 주는 자료를 쓰기 시작했습니다.
저서 - 『ISO/IEC 27001:2022 정보보안경영시스템 실무』 · 『ISO/IEC 42001:2023 인공지능경영시스템 실무』 · 『ISO/IEC 27701:2025 개인정보보호경영시스템(PIMS) 실무』(본서).
저서 - 『ISO/IEC 27001:2022 정보보안경영시스템 실무』 · 『ISO/IEC 42001:2023 인공지능경영시스템 실무』 · 『ISO/IEC 27701:2025 개인정보보호경영시스템(PIMS) 실무』(본서).
책 소개
분야IT 모바일
1권이 말 거는 법이었다면 2권은 판을 짜는 법입니다.
무엇을 보여 줄지 고르고(컨텍스트), 잊어도 막히게 만들고(하네스), 스스로 돌게 합니다(루프). 여기에 멀티 에이전트 오케스트레이션을 더해 4대 엔지니어링을 완성합니다.
그 다음은 전부 실제 절차입니다. ISO/IEC 27001 · 27701 · 42001 심사 자동화를 삼 장에 걸쳐 끝까지 따라가고, Odoo ERP 구축과 데이터 이관 · CRM 워크플로· AWS·Google Cloud 프로덕션 배포를 순서대로 다룹니다. 마지막은 거버넌스입니다 ? 클라우드 보안 자동 점검, AI 거버넌스 체계 수립, 조직 도입 로드맵.
1권과 같은 원칙을 씁니다. 모든 프롬프트를 저자가 직접 입력해 보고 받은 출력을 그대로 실었고(P·P·O), 편리한 방법을 알려 줄 때마다 그 위험을 함께 적었습니다. 부록 D 에는 해킹·보안 사고 예방과 대응을 통제 93개와 법정 기한으로 정리해 두었습니다.
실습에 쓰는 예제 자료는 isccert.org 도서 자료실에서 내려받으실 수 있습니다.
ISO 심사원 · 정보보안 담당 · 시스템 운영 · AI 거버넌스 담당자를 위한 책입니다. 처음 시작하시는 분은 1권 기본편부터 보시기를 권합니다.
전체 리뷰 (0)
최근 작성 순