- 리뷰
- 리스트
- 구매
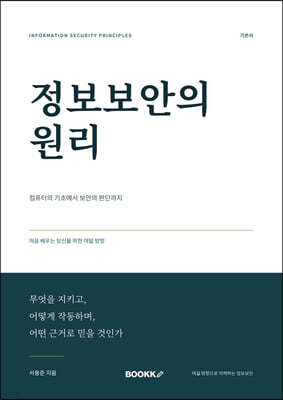
정보보안의 원리
- 글쓴이
- 서용준 저
- 출판사
- BOOKK(부크크)
- 출판일
- 2026년 10월 13일
읽고있어요
다 읽었어요
읽고싶어요
저자
서용준
정보통신 분야의 현업에서 근무하며 프로그램 개발과 웹, 자동화 도구 제작을 함께 해왔다. 정보통신과 소프트웨어를 공부하면서 각각의 기술을 따로 외우는 것보다, 하나의 시스템이 어떻게 만들어지고 연결되는지를 이해하는 것이 중요하다는 생각으로 학습 자료와 교재를 만들기 시작했다.
현재 K-BOOKS를 통해 정보통신과 정보처리 분야의 학습 콘텐츠를 제작하고 있으며, 복잡한 기술을 처음 배우는 사람도 그림과 이야기, 실제 흐름을 통해 이해할 수 있도록 설명하는 것을 중요하게 생각한다.
《정보처리의 흐름》은 요구사항, 설계, 데이터, 프로그래밍, 운영체제, 네트워크, 보안처럼 서로 떨어져 보이는 개념들을 하나의 서비스가 완성되는 과정으로 연결해 설명하고자 집필한 책이다.
주요 활동 분야
정보통신 시스템 운영 및 유지보수
소프트웨어·웹 프로그램 개발
업무 자동화 및 진단 도구 개발
정보통신·정보처리 학습 콘텐츠 제작
k-books .kr 운영 및 교재 집필
책 소개
분야IT 모바일
정보보안은 기술을 외우는 것이 아니라, 무엇을 믿고 무엇을 확인해야 하는지 이해하는 것에서 시작됩니다.
우리는 매일 스마트폰으로 금융거래를 하고, 인터넷에서 정보를 주고받으며, 회사의 시스템과 데이터를 이용합니다. 하지만 그 과정에서 정보가 어떻게 보호되는지, 어떤 이유로 보안 사고가 발생하는지 깊이 생각하는 경우는 많지 않습니다.
《정보보안의 원리》는 이러한 일상적인 질문에서 출발하는 정보보안 입문 기본서입니다.
어려운 기술 용어와 정의를 먼저 나열하기보다, 독자가 실제로 겪을 수 있는 상황을 제시하고 그 안에서 질문을 발견하도록 구성했습니다. 이야기를 따라가다 보면 보안 기술이 왜 등장했으며, 어떤 문제를 해결하기 위해 만들어졌는지 자연스럽게 이해할 수 있습니다.
책은 정보보안의 기초부터 운영체제와 시스템, 네트워크, 암호와 인증, 웹과 데이터베이스, 프로그램 취약점, 공격 탐지와 사고 대응, 보안 관리와 법규까지 여덟 방향으로 이어집니다.
Linux와 Windows의 접근 권한, IP와 패킷의 전달, 암호화와 전자서명, TLS 통신, 웹 공격의 원리, 로그 분석과 복구 목표 등 추상적인 개념은 실제 사례와 도식, 계산 및 설정 예제를 통해 단계적으로 설명합니다.
특히 상황 → 질문 → 이야기 → 비유 → 원리 → 기술의 이름 → 깨달음이라는 학습 흐름을 바탕으로, 비전공자도 기초부터 차근차근 이해할 수 있도록 했습니다.
이 책은 단순한 용어 사전이나 시험 직전 암기 요약집이 아닙니다. 정보보안을 처음 배우는 독자에게는 전체 구조를 이해하는 첫 번째 기본서가 되고, 정보보안기사 학습을 준비하는 독자에게는 기술의 원리를 깊이 이해하는 기초가 됩니다.
정보보안의 세계를 처음 만나는 당신에게, 이 책은 기술의 이름보다 그 기술이 필요한 이유를 먼저 이야기합니다.
전체 리뷰 (0)
최근 작성 순