- 리뷰
- 리스트
- 구매
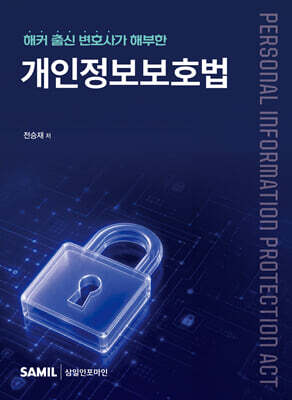
해커 출신 변호사가 해부한 개인정보보호법
- 글쓴이
- 전승재 저
- 출판사
- 삼일인포마인
- 출판일
- 2026년 11월 3일
읽고있어요
다 읽었어요
읽고싶어요
저자
전승재
대구과학고등학교 졸업
한국과학기술원(KAIST) 전산학과 학사
한국과학기술원(KAIST) 전산학과 석사
前 삼성전자 연구원
한양대학교 법학전문대학원 졸업
제3회 변호사시험 합격
고려대학교 정보보호대학원 박사과정 수료
現 법무법인(유한) 바른 변호사
現 개인정보 보호위원회 자문변호사
한국과학기술원(KAIST) 전산학과 학사
한국과학기술원(KAIST) 전산학과 석사
前 삼성전자 연구원
한양대학교 법학전문대학원 졸업
제3회 변호사시험 합격
고려대학교 정보보호대학원 박사과정 수료
現 법무법인(유한) 바른 변호사
現 개인정보 보호위원회 자문변호사
책 소개
분야사회 정치
「해커 출신 변호사가 해부한 개인정보보호법」은 B2C IT 서비스와 가장 밀접하게 연관된 법률인 개인정보 보호법을 해부하듯 파헤칩니다. 이 법의 요구사항을 실제 서비스에 모자라지도 과하지도 않게 적절히 반영할 방법을 찾기 위해, 주요 법해석상 쟁점, 행정처분례, 판례들을 체계적으로 분석하여 시사점과 대응방안을 도출합니다.
제1장(개인정보의 개념과 보호범위)에서는 개인정보 보호의 목적과 적용범위, 분야에 따라 변형되는 개인정보 보호법의 특성을 기술합니다.
제2장(개인정보 처리 생명주기별 준수사항)에서는 계약이행·정당한이익 등 개인정보 처리 상황의 기초 법률관계에 기반한 합법처리근거, 동의(필수·선택동의)의 법적 성격, 다크패턴, 제3자 제공과 처리위탁의 구분, 정보주체 권리(열람·정정·삭제·파기 및 마이데이터) 등을 설명합니다.
제3장(특수한 유형의 개인정보)에서는 가명정보와 익명정보, 만 14세 미만 아동의 개인정보, 민감정보와 생체인식정보, 고유식별정보, 영상정보, 금융분야 특별법(신용정보법, 금융실명법, 전자금융거래법, 특정금융정보법)상 특칙을 다룹니다.
제4장(개인정보와 인공지능)에서는 AI 작동 원리를 시작으로, AI 모형 학습?운영 단계별 개인정보 합법처리근거, 투명성, 학습데이터 활용 금지청구권 및 자동화된 결정 거부권·설명요구권 대응 방안을 제시합니다.
제5장(국내 개인정보 유출 사례)에서는 개인정보 유출의 법적 개념과 해킹을 막지 못한 과실의 위법 판단기준을 살펴보고, 역대 유출 사건을 1세대(민사 손해배상만으로 법집행), 2세대(정부의 과징금 부과 개시), 2.5세대(형사처벌 병행했던 과도기), 3세대(통합 개인정보위 출범 후)로 나누어 실증 분석합니다.
제6장(미국 개인정보 집단소송 사례)에서는 미국의 8대 개인정보 유출 사건과 7대 권리침해 사건에 관한 손해배상 집단소송과 정부 벌금의 양상을 분석하여 시사점을 도출합니다.
제1장(개인정보의 개념과 보호범위)에서는 개인정보 보호의 목적과 적용범위, 분야에 따라 변형되는 개인정보 보호법의 특성을 기술합니다.
제2장(개인정보 처리 생명주기별 준수사항)에서는 계약이행·정당한이익 등 개인정보 처리 상황의 기초 법률관계에 기반한 합법처리근거, 동의(필수·선택동의)의 법적 성격, 다크패턴, 제3자 제공과 처리위탁의 구분, 정보주체 권리(열람·정정·삭제·파기 및 마이데이터) 등을 설명합니다.
제3장(특수한 유형의 개인정보)에서는 가명정보와 익명정보, 만 14세 미만 아동의 개인정보, 민감정보와 생체인식정보, 고유식별정보, 영상정보, 금융분야 특별법(신용정보법, 금융실명법, 전자금융거래법, 특정금융정보법)상 특칙을 다룹니다.
제4장(개인정보와 인공지능)에서는 AI 작동 원리를 시작으로, AI 모형 학습?운영 단계별 개인정보 합법처리근거, 투명성, 학습데이터 활용 금지청구권 및 자동화된 결정 거부권·설명요구권 대응 방안을 제시합니다.
제5장(국내 개인정보 유출 사례)에서는 개인정보 유출의 법적 개념과 해킹을 막지 못한 과실의 위법 판단기준을 살펴보고, 역대 유출 사건을 1세대(민사 손해배상만으로 법집행), 2세대(정부의 과징금 부과 개시), 2.5세대(형사처벌 병행했던 과도기), 3세대(통합 개인정보위 출범 후)로 나누어 실증 분석합니다.
제6장(미국 개인정보 집단소송 사례)에서는 미국의 8대 개인정보 유출 사건과 7대 권리침해 사건에 관한 손해배상 집단소송과 정부 벌금의 양상을 분석하여 시사점을 도출합니다.
전체 리뷰 (0)
최근 작성 순